Proteção de Aplicativos
Protege o ciclo de vida do seu app com build seguro, assinatura, ofuscação, integridade e defesa contra engenharia reversa.
Saiba mais →
O Sentomaru é a plataforma da e-bees para proteger aplicativos, dispositivos, APIs, usuários e transações digitais, com controle, inteligência e observabilidade em um pipeline seguro e integrado.
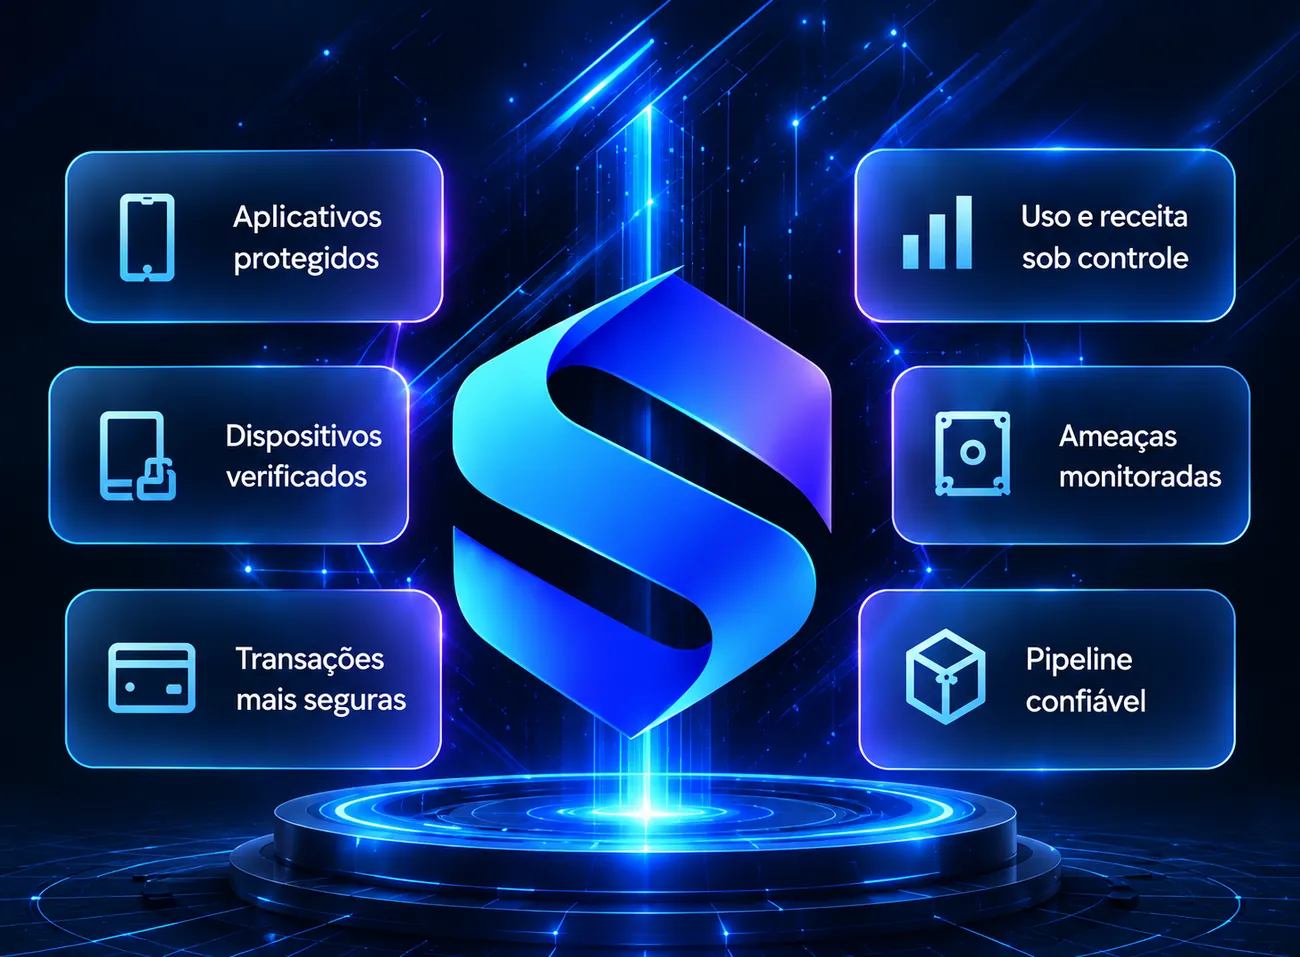
O Sentomaru reúne tudo o que você precisa para proteger seu negócio em uma única plataforma, com módulos integrados que trabalham em conjunto.
Protege o ciclo de vida do seu app com build seguro, assinatura, ofuscação, integridade e defesa contra engenharia reversa.
Saiba mais →Valida dispositivos, atesta o aparelho, analisa requisições e aplica políticas em tempo real para proteger suas APIs e serviços.
Saiba mais →Gerencie usuários, planos, direitos, uso e auditoria em um ambiente seguro e completo.
Saiba mais →Monitore sua frota de dispositivos com quarentena, revogação, auditoria e nível de confiança do aparelho.
Saiba mais →Detecte e previna fraudes com análise multicamadas e inteligência comportamental em tempo real.
Saiba mais →Monitore riscos e ameaças com telemetria, correlação de eventos e integração com SIEM.
Saiba mais →Pipeline de desenvolvimento protegido como produto, com SBOM, proveniência, assinatura e registro, pronto para uso pela sua equipe.
Do desenvolvimento ao usuário final, o Sentomaru conecta tecnologia, pessoas e processos para proteger o que realmente importa.
Aplicativos protegidos desde o desenvolvimento
Aparelhos confiáveis e sem fraudes
Requisições validadas e políticas em tempo real
Medição de direitos de forma confiável
Risco transacional e comportamento
Mais confiança para crescer
Soluções como a Appdome inserem código de proteção no aplicativo e confiam que o próprio app vai se verificar. No Sentomaru, quem decide é o seu servidor, com prova gerada pelo hardware do aparelho.
| Aspecto | Sentomaru | Appdome |
|---|---|---|
| Quem confirma que o app é legítimo | O seu servidor, com o atestado assinado pelo chip de segurança do aparelho (Android Key Attestation). | O código de proteção inserido no próprio app, que compara checksums e o certificado de assinatura. |
| Onde a verificação roda | Fora do alcance do atacante: a decisão é tomada no servidor, não no aparelho. | Dentro do app, no aparelho que o atacante controla, protegida por ofuscação e anti-tampering. |
| Prova entregue à sua API | Cada requisição assinada no padrão aberto HTTP Message Signatures (RFC 9421), com proteção contra replay. | Cabeçalho proprietário (APPVERIFIED) lido pelo backend ou pelo WAF. |
| Prova de como o app foi construído | Proveniência assinada, SBOM e chave pública publicada: qualquer auditor confere com uma ferramenta pública, sem depender de nós. | Relatório “Certified Secure” emitido pela própria Appdome a cada build. |
| Quem altera o seu binário | Ninguém de fora: a proteção é aplicada no seu pipeline e a chave de assinatura fica em cofre, sem poder ser exportada. | A plataforma da Appdome insere o código de proteção no binário antes da publicação. |
Comparação feita com base na documentação pública da Appdome, consultada em 15/10/2026. Veja os detalhes e as fontes. Appdome e Certified Secure são marcas de seus respectivos titulares.
O Command Center da Mobile App Defense (MAD) mostra o que o RASP detectou dentro do app. No Console do Sentomaru, cada decisão já foi tomada no seu servidor, com o motivo registrado.
| Aspecto | Sentomaru | MAD |
|---|---|---|
| Quem decide se o acesso passa | O seu servidor, a cada requisição, com o atestado do chip de segurança e o pedido assinado pelo aparelho. | O SDK de RASP no próprio app, que bloqueia, alerta ou encerra a sessão; o painel recebe a telemetria. |
| Risco do dispositivo | Decisão com o motivo, sinal por sinal, registrado e auditável: você sabe por que o aparelho foi recusado. | Score de 0 a 999 calculado por IA, mais um score editável pela empresa. |
| Mudança de política | Quem escreve não aprova: um segundo operador aprova antes de valer, com modo de observação antes de bloquear. | Editor no painel: só monitorar, bloqueio silencioso ou bloqueio com aviso ao usuário. |
| Resposta a um aparelho comprometido | Quarentena e revogação no servidor, valendo na próxima requisição mesmo com o app adulterado. | Aplicada pelo SDK dentro do app, conforme a política configurada. |
| Acesso ao painel e auditoria | Papel e escopo por operador; trilha append-only de ações, políticas, quarentenas e logins, com eventos para o seu SIEM. | Trilha de bloqueios e políticas aplicadas, com integração nativa com SIEM. |
Comparação feita com base no site público da Mobile App Defense, consultado em 15/10/2026. Veja os detalhes e as fontes. Mobile App Defense, MAD e Command Center são marcas de seus respectivos titulares.
Segurança e controle que se traduzem em resultados para o seu negócio.
Do build à execução, com verificação contínua.
Dispositivos confiáveis e transações legítimas.
Medição precisa e monetização sustentável.
Proteção proativa com inteligência de ameaças.
Fale com nossos especialistas e descubra como a plataforma pode proteger seus aplicativos e acelerar o seu crescimento.